Am 21. Oktober 2026 wurden unter dem Namen „php2shell“ zwei kritische Sicherheitslücken in PHP veröffentlicht. Sie stecken laut PHP-Team in jeder Version seit PHP 5. Angreifer können darüber ohne Anmeldung eigenen Code auf dem Webserver ausführen. Bekannte Angriffe gab es zum Zeitpunkt der Veröffentlichung noch nicht – Fachleute rechnen aber bald damit.
Was passiert ist
- CVE-2026-109618 (CVSS 9.2) – ein Fehler in der Speicherverwaltung. Ausgelöst über präparierte Uploads oder tief verschachtelte Daten.
- CVE-2026-109619 (CVSS 9.2) – ein Fehler in der Fehlerbehandlung, ausnutzbar über mehrere aufeinanderfolgende Anfragen.
- Betroffen sind die üblichen Betriebsarten: Apache mit mod_php, PHP-FPM und LSAPI, auch unter Windows.
- Gepatcht sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Für 7.4 bis 8.1 sind Backports angekündigt. Für PHP 5 und 7.0 bis 7.3 gibt es keine.
Die Lücken wurden übrigens mit Hilfe von KI gefunden und reproduziert. Das zeigt, wohin die Reise geht: Angreifer finden Schwachstellen in altem Code schneller als je zuvor.
Was Sie jetzt sofort tun sollten
- Patchen – auf eine der gepatchten Versionen aktualisieren, auch Docker-Images.
- Inventur – wo läuft überall PHP? Auch NAS, Router, Firewalls und interne Tools zählen dazu.
- Härten – die vom PHP-Team empfohlenen Einstellungen setzen, WAF-Regeln des Hosters nutzen.
Härtung und WAF sind dabei ausdrücklich nur eine Krücke für die Übergangszeit. Die eigentliche Lösung ist eine unterstützte PHP-Version.
Das eigentliche Problem: Software, die man nicht mehr updaten kann
Für viele Unternehmen ist „einfach auf PHP 8.3 aktualisieren“ kein Ratschlag, sondern ein Projekt. Die Anwendung läuft seit 2012 auf PHP 5.6. Sie nutzt Funktionen, die es in aktuellen Versionen nicht mehr gibt. Der Entwickler von damals ist nicht mehr da. Tests gibt es keine. Jeder Versuch, etwas zu ändern, ist ein Risiko für das Tagesgeschäft.
Also bleibt die Anwendung, wie sie ist. Bis eine Lücke wie php2shell kommt. Dann gibt es nur zwei schlechte Optionen: weiter mit einem offenen Einfallstor arbeiten oder ein Migrationsprojekt starten, das klassisch Monate bis Jahre dauert.
Die dritte Option: Migration mit KI
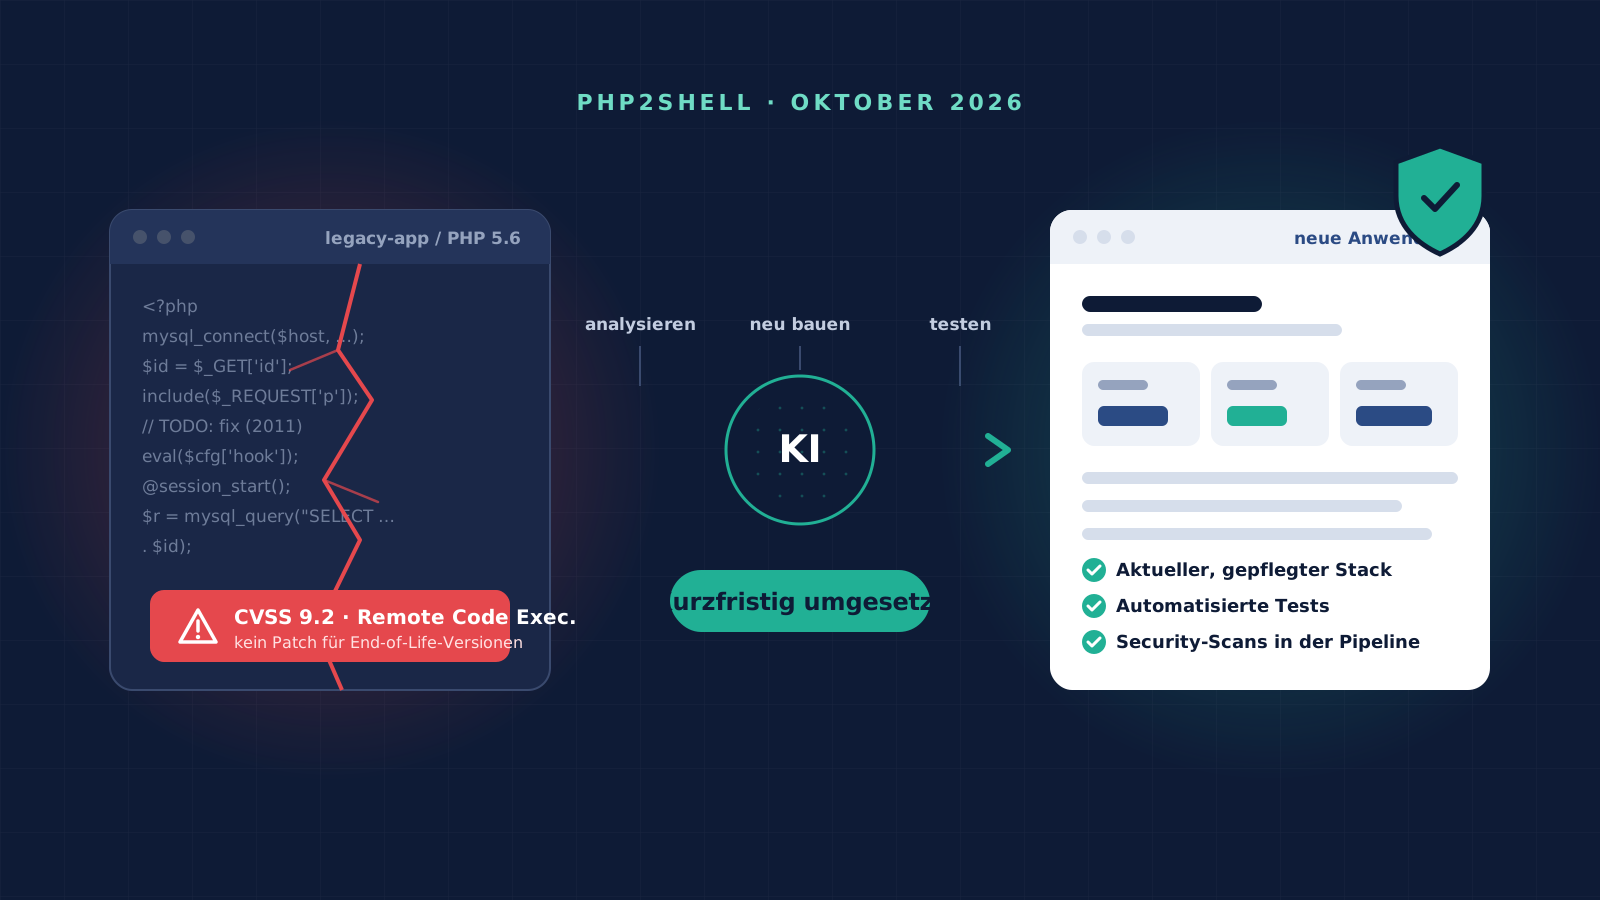
Genau hier setzen wir an. Wir überführen Altsoftware mit KI in eine neue, moderne Anwendung – gesteuert, geprüft und abgenommen von unseren Engineers.
- Analysieren – die KI liest den bestehenden Code und macht sichtbar, was die Anwendung wirklich tut: Geschäftsregeln, Datenflüsse, Sonderfälle, die nirgends dokumentiert sind.
- Neu bauen – auf einem aktuellen, gepflegten Technologie-Stack. Kein Flickwerk am alten Code, sondern eine saubere Basis.
- Absichern – automatisierte Tests vergleichen altes und neues Verhalten. Code-Analyse und Sicherheitsprüfungen laufen bei jeder Änderung mit.
Warum Geschwindigkeit jetzt entscheidet
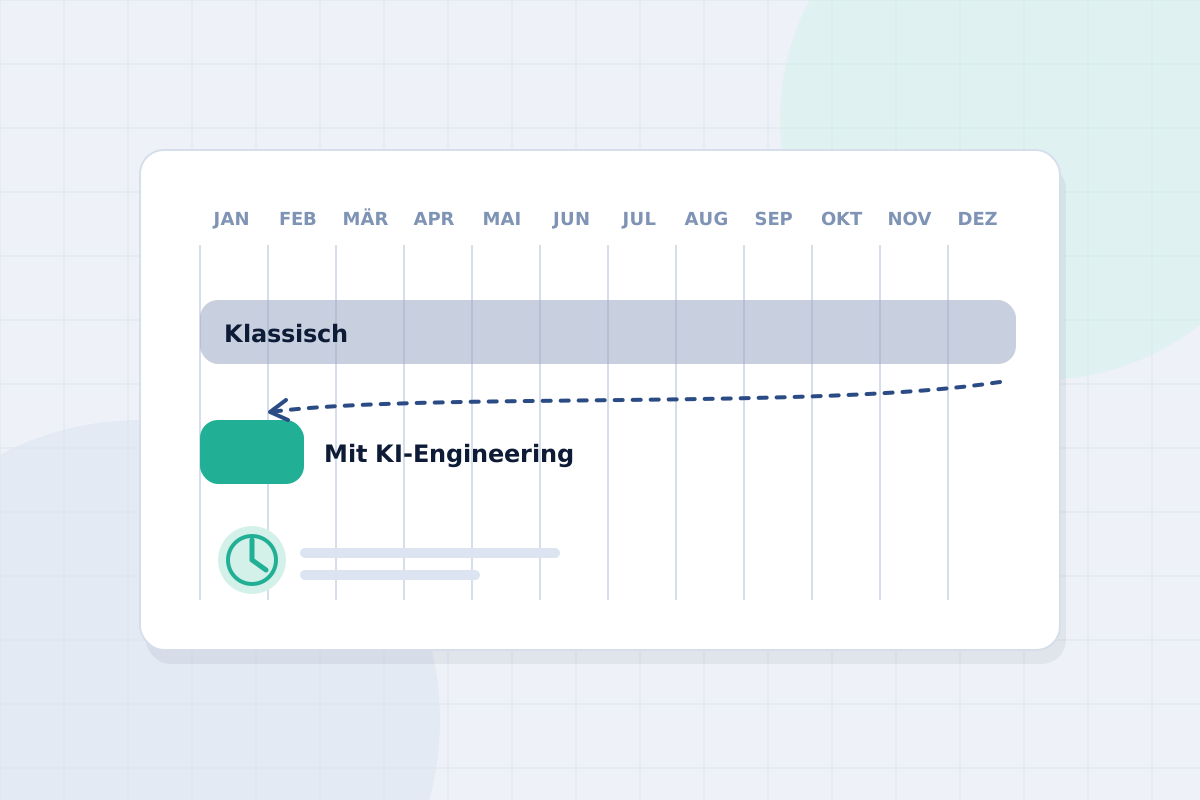
Bei einer Lücke dieser Art zählt jede Woche. Ein klassisches Migrationsprojekt beginnt mit Monaten für Analyse und Pflichtenheft. In dieser Zeit bleibt das Einfallstor offen.
Mit KI verschiebt sich das grundlegend. Aus unserer Projekterfahrung sinkt der Aufwand in der Entwicklung um bis zu 70 %, in Anforderungsanalyse und Konzeption um bis zu 40 %. Ein erster lauffähiger Stand steht nach Tagen, nicht nach Monaten. Jede Woche gibt es einen neuen Stand, den Sie selbst testen.
Wie das an einem echten Kundenprojekt aussieht, zeigt unser Vergleich klassisch gegen KI. Die Zahlen im Detail stehen auf der Seite Geschwindigkeit & Ersparnis.
Der Bonus: eine Anwendung, die zu Ihnen passt
Eine Migration ist mehr als Sicherheit. Über die Jahre haben sich um die alte Anwendung Excel-Listen und Umwege gebildet. Bei der Neuentwicklung bauen wir diese Wünsche direkt mit ein. Weil neue Funktionen mit KI Tage statt Monate kosten, muss niemand eine gute Idee auf „Version 2“ verschieben.
Fazit
php2shell wird nicht die letzte Lücke dieser Art sein. Wer heute Software auf nicht mehr unterstützten Versionen betreibt, trägt ein Risiko, das mit jeder Woche wächst. Die gute Nachricht: Die Ablösung ist kein Großprojekt mehr, das man jahrelang vor sich herschiebt.
Sie betreiben eine ältere PHP-Anwendung und wissen nicht, wie groß der Aufwand wäre? Sprechen Sie uns an. Wir schauen gemeinsam auf Ihr System und sagen Ihnen ehrlich, was eine Migration bedeutet.
Quelle: heise online, „php2shell: Kritische Sicherheitslücken erlauben Codeeinschleusung in PHP“, 21.10.2026. Stand der Angaben: 22.10.2026.